IoT & OT Cybersecurity Report 2026: Hälfte aller Unternehmen hat CRA-Teams gebildet
16.09.2026Die Anpassung der Produktpalette an den Cyber Resilience Act fordert von den Anbietern digitaler Geräte, Maschinen und Anlagen mit Internetanschluss erhebliche Ressourcen. Über die Hälfte haben dafür eigene Teams gebildet, mehr als 60 % setzen zusätzlich auf externe Hilfe.
Ein Fünftel der Unternehmen in Deutschland hat ein internes Team ins Leben gerufen, um die Produktpalette an die Anforderungen des EU Cyber Resilience Act (CRA) anzupassen. Ein weiteres Drittel hat zumindest teilweise Mitarbeitende dafür abgestellt, sich damit zu befassen. Dies geht aus dem aktuellen „IoT & OT Cybersecurity Report 2026“ des Düsseldorfer Cybersicherheitsunternehmens Onekey hervor. Er basiert auf einer Umfrage zum CRA unter 200 hiesigen Industrieunternehmen. Die EU-Verordnung besagt im Kern, dass alle Hersteller, Händler und Importeure von Geräten, Maschinen und Anlagen mit digitalen Internet-Komponenten ihre Produkte umfassend vor Hackerangriffen schützen müssen und diese Sicherheit auch nachgewiesen und dokumentiert werden muss.
Für Unternehmen mit einer umfangreichen Palette an OT- und IoT-Produkten (Operational Technology bzw. Internet of Things) sei das keine leichte Aufgabe. 28 % der kontaktierten Firmen haben daher ein Team von bis zu zehn Personen mit der Aufgabe betraut. 22 % arbeiten sogar mit einer noch größeren Personalstärke an der Vorbereitung und Umsetzung des CRA. 16 % der Betriebe kommen mit maximal drei Fachleuten aus, ein knappes Fünftel (19 %) hat keine Person für dieses Thema abgestellt.
 „Wie groß ist dieses CRA-Team?“
Bild: Onekey
Jan Wendenburg, CEO von Onekey, sagt: „Der Cyber Resilience Act verursacht tiefgreifende Einschnitte bei den Herstellern von Produkten mit digitalen Komponenten.“ Er verweist auf die Folgenabschätzung der EU-Kommission, der zufolge der betroffene europäische Hardware- und Softwaremarkt einen Jahresumsatz von rund 1,485 Bio. € erwirtschaftet. Insgesamt dürften Milliarden von Geräten in Europa betroffen sein. Die geschätzten direkten Umsetzungskosten für den CRA beziffert die Kommission auf bis zu 29 Mrd. €.
CRA-Verantwortung uneinheitlich aufgeteilt
 „Hat Ihr Unternehmen bereits ein Budget für CRA-Compliance eingeplant?“
Bild: Onekey
Wie der „IoT & OT Cybersecurity Report 2026“ feststellt, kommen die meisten Unternehmen bei der CRA-Umstellung nicht mit eigenem Personal und Bordmitteln aus. 61 % der Firmen haben hierfür entweder bereits ein Budget reserviert oder planen dies noch ein. Lediglich 18 % der Firmen sind eigenen Einschätzungen zufolge nicht auf externe Hilfe angewiesen.
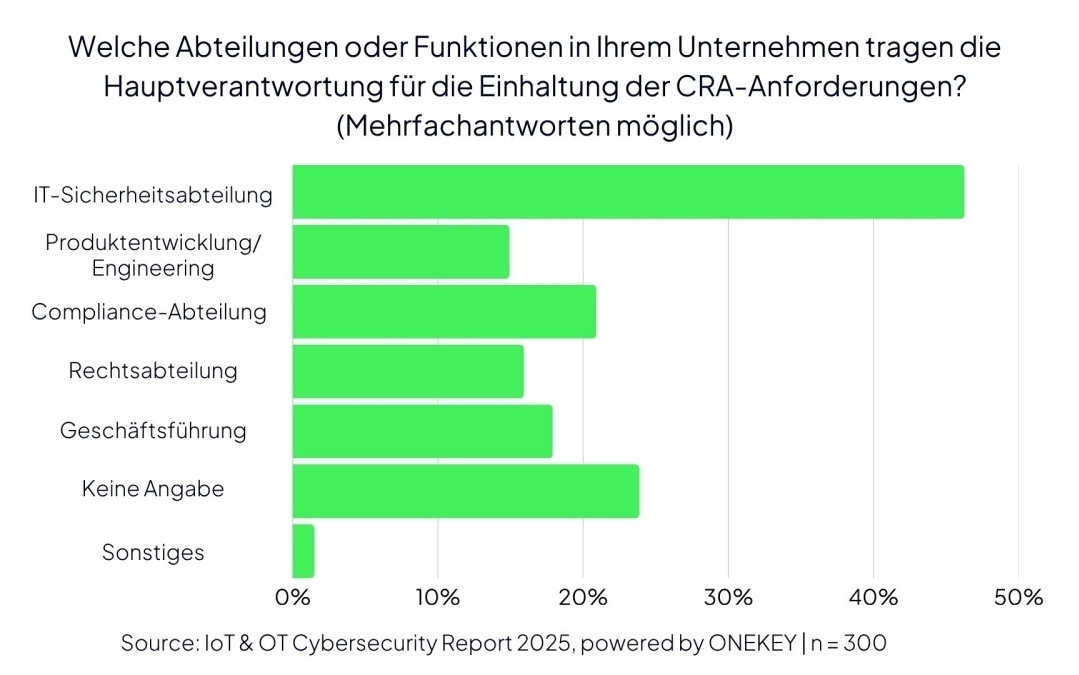
 „Welche Abteilungen tragen die Hauptverantwortung für CRA-Compliance?“
Bild: Onekey
Die Verantwortung für die CRA-Compliance in den Firmen liegt in sehr unterschiedlichen Verantwortungsbereichen. Die Hälfte der Unternehmen hat das Thema der IT-Sicherheitsabteilung zugewiesen. Bei mehr als einem Viertel (26 %) liegt es in der Produktentwicklung. Jeweils 15 % verorten es in der Compliance- bzw. Rechtsabteilung. Auf Führungspositionen heruntergebrochen, ist das Verantwortungsspektrum ähnlich breit aufgeteilt: Die fünf häufigsten Positionen sind: Produktmanager (31 %), Cybersecurity-Analyst (26 %), Compliance-Manager (23 %), Leiter Softwareentwicklung (15 %) und Chief Information Security Officer (13 %).
 „Welche Rollen sind direkt für CRA-Compliance zuständig?“
Bild: Onekey
Auffallend ist, dass mehr als einem Viertel aller Betriebe (27 %) die strikte Einhaltung der strengen Regeln des CRA so wichtig ist, dass sich die oberste Führungsebene im Unternehmen, Vorstand oder Geschäftsführung, des Themas annimmt. „CRA-Compliance als Chefsache zu behandeln ist eine gute Idee, wenn man bedenkt, dass bei Verstößen gegen grundlegende Cybersicherheitsanforderungen oder zentrale Herstellerpflichten bis zu 15 Mio. € oder 2,5 % des weltweiten Jahresumsatzes drohen, je nachdem, welcher Betrag höher ist“, sagt Wendenburg.
Gravierende Auswirkungen auf die Produktentwicklung und Markteinführung
Hinzu kommt, dass der CRA je nach Branche tief in die Produktentwicklung und Markteinführung eingreift. Verlangt wird insbesondere fest im Gerät verankerte Cybersicherheit „by Design and by Default“, dokumentierte Risikobewertungen, sichere Voreinstellungen, ein wirksames Schwachstellenmanagement sowie Sicherheitsupdates über den gesamten vorgesehenen Unterstützungszeitraum. Ab dem 11. Dezember des nächsten Jahres dürfen keine Geräte, Maschinen oder Anlagen mit digitalen Komponenten ohne CRA-Compliance mehr in den Ländern der Europäischen Union in Verkehr gebracht werden. Für bestehende Produkte gibt es zwar einen vorläufigen Bestandsschutz, aber selbst in diesen Fällen greift bei wesentlichen Veränderungen die EU-Cybersicherheitsverordnung. Was häufig übersehen wird: Der Bestandsschutz gilt nur für bereits ausgelieferte Produkteinheiten und nicht pauschal für eine Baureihe oder ein Produktmodell.
Weit über 60 % der für den „IoT & OT Cybersecurity Report 2026“ befragten Unternehmen rechnen daher mit einem höheren Zeitaufwand für die Entwicklung neuer oder aktualisierter Geräte, Maschinen und Anlagen. 28 % erwarten sogar eine „deutlich längere“ Entwicklungsdauer. 21 % sind sich darüber noch im Unklaren und 17 % kalkulieren keine Veränderungen ein.
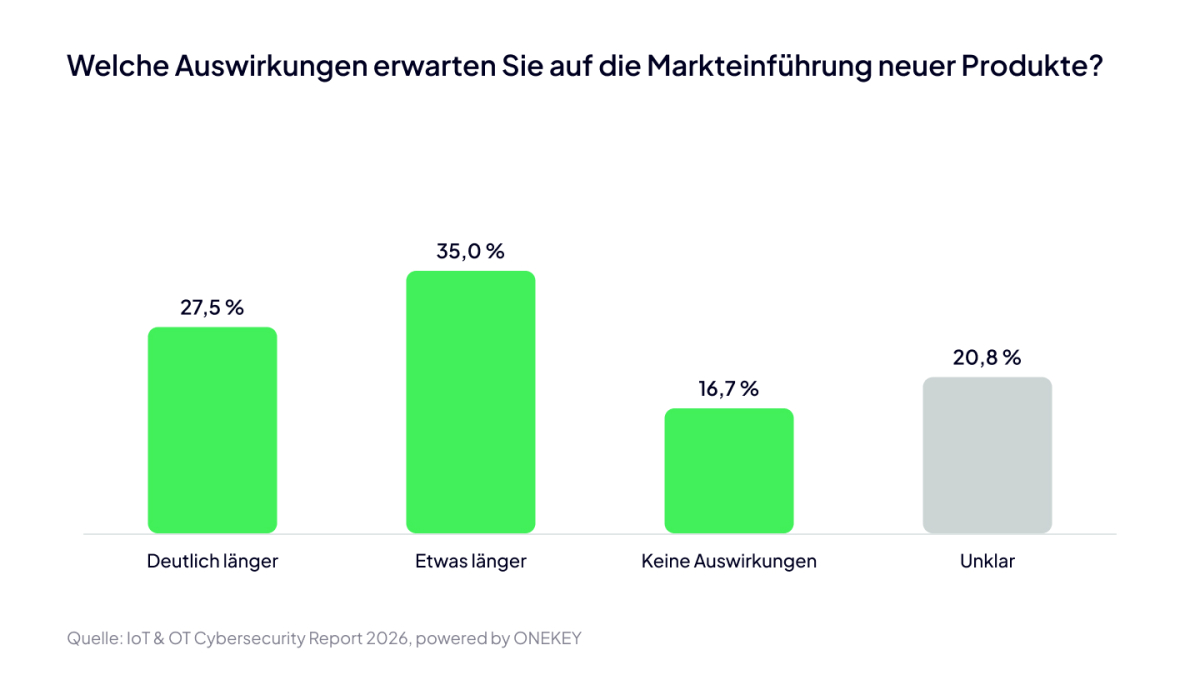 „Welche Auswirkungen erwarten Sie auf die Markteinführung neuer Produkte?“
Bild: Onekey